Masih Open: 1.779 CVE yang Sudah Dieksploitasi — dan Apa Saja yang Terdampak
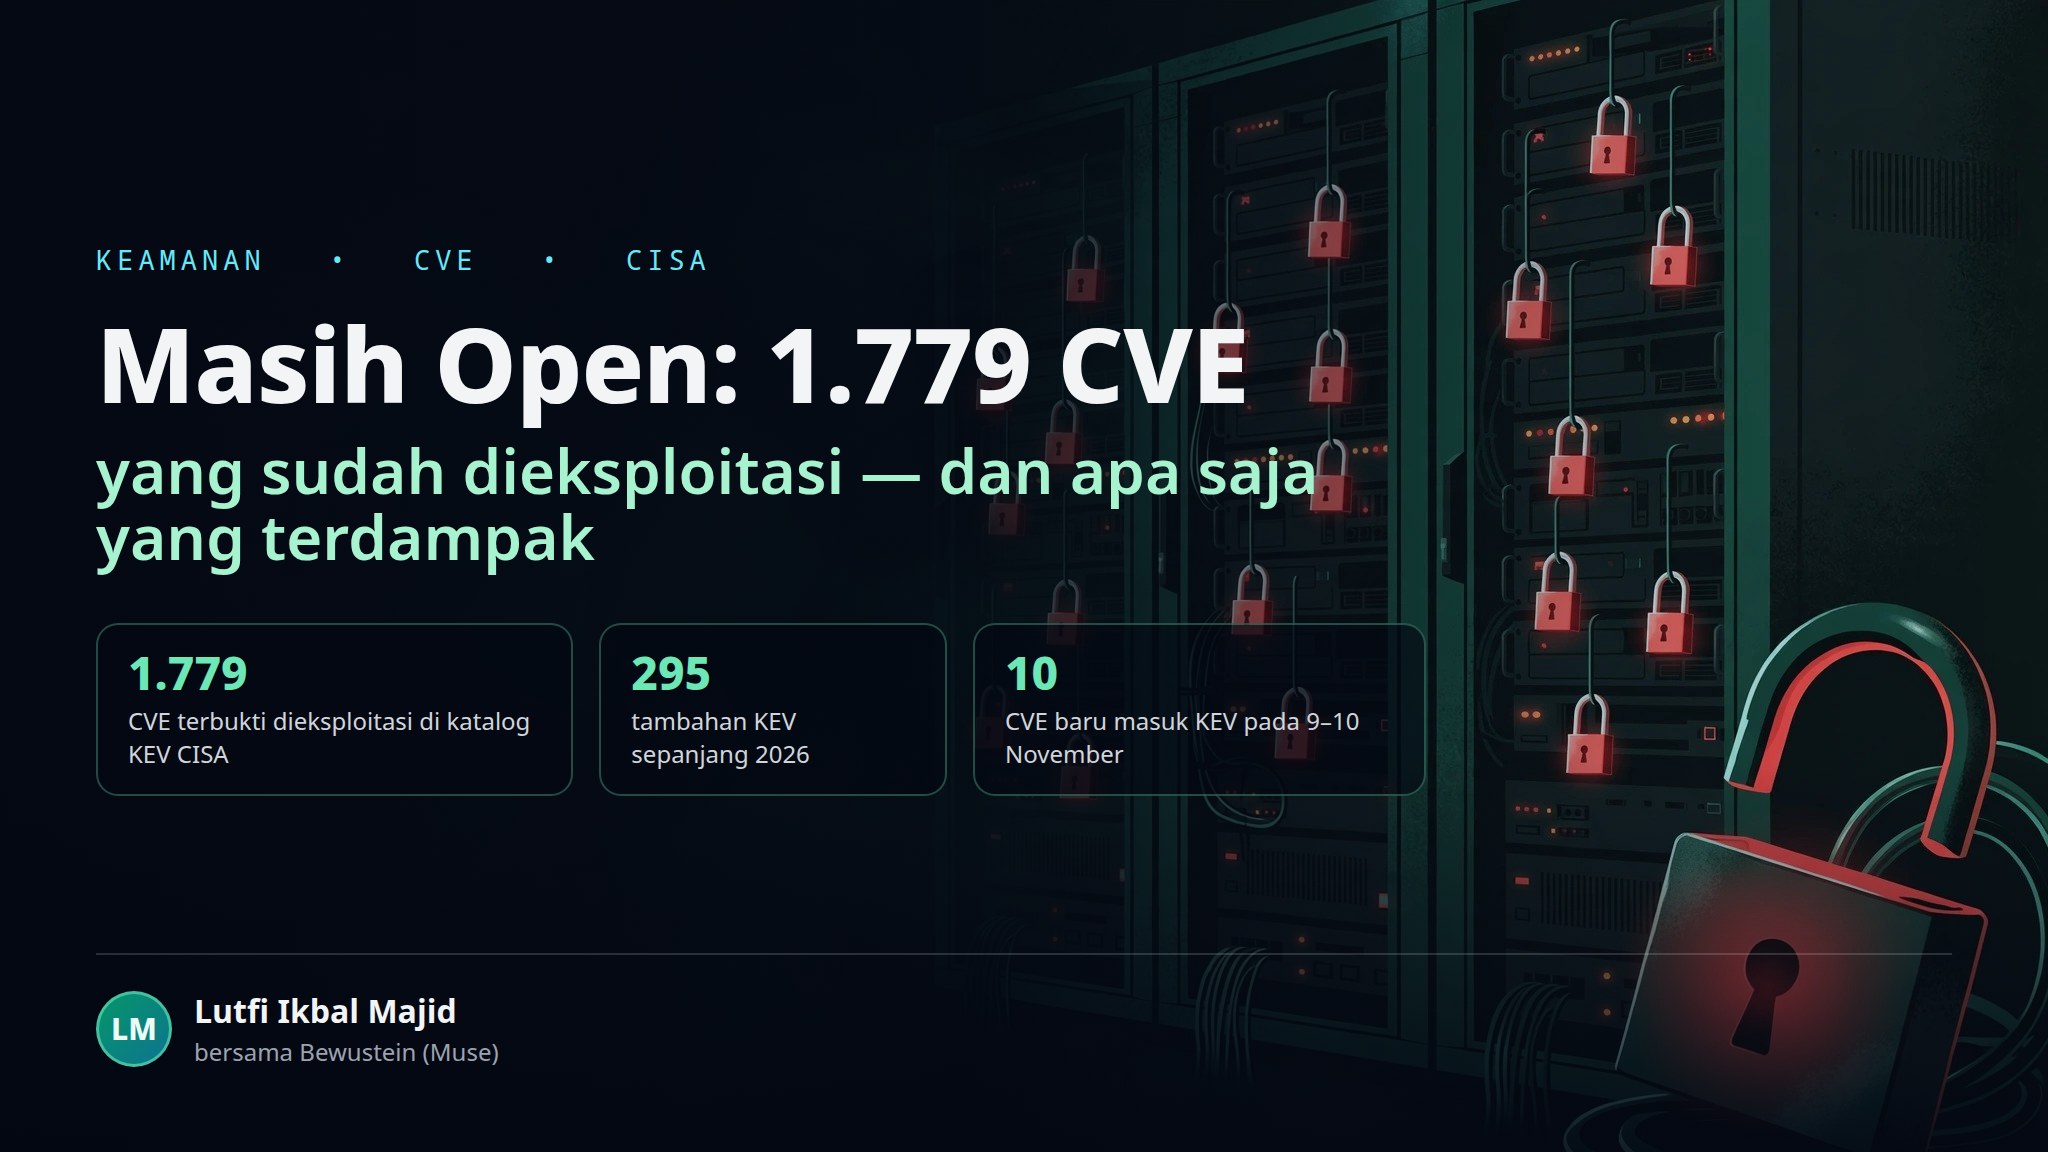
Per 13 November 2026, katalog KEV CISA memuat 1.779 kerentanan yang terbukti dieksploitasi. Ini yang paling segar minggu ini, yang tenggat perbaikannya masih berjalan, dan yang ditambal di atas kertas tapi tetap terbuka di lapangan.

Pertanyaan yang memicu artikel ini sederhana: CVE apa saja yang masih open sampai hari ini, dan apa saja yang terdampak?
Jawaban jujurnya: pertanyaan itu perlu diluruskan dulu sebelum bisa dijawab. “Open” bisa berarti tiga hal yang sangat berbeda. Ada CVE yang tambalannya sudah ada tapi tenggat perbaikannya belum lewat. Ada yang tambalannya sudah rilis berminggu-minggu lalu tapi di lapangan belum terpasang — dan penyerang tahu itu. Dan ada yang tidak akan pernah ditambal sama sekali, karena perangkatnya sudah ditinggalkan vendornya.
Lensa paling bersih untuk menyaringnya adalah katalog Known Exploited Vulnerabilities (KEV) milik CISA — daftar kerentanan yang terbukti sudah dieksploitasi di dunia nyata, bukan sekadar parah di atas kertas. Per hari ini, 13 November 2026, katalog itu memuat 1.779 CVE. Sepanjang 2026 saja sudah ada 295 tambahan, dan 13 di antaranya masuk di bulan November yang masih berjalan ini.
Jadi “semua” tidak akan muat di satu artikel. Yang bisa saya lakukan — dan menurut saya jauh lebih berguna — adalah memetakan yang paling mendesak per hari ini, lapis demi lapis.
Yang paling segar: sepuluh CVE dari 9–10 November
Dua hari berturut-turut CISA menambahkan sepuluh entri baru, semuanya dengan bukti eksploitasi aktif.
Batch 9 November (tenggat remediasi instansi federal AS: 12 November — baru kemarin, jadi di luar instansi itu sebagian besar masih terbuka):
- CVE-2026-102895 — GPUStack. Celah autentikasi tidak wajar di platform manajemen klaster GPU untuk model AI. Iya, infrastruktur AI pun sekarang masuk daftar buruan.
- CVE-2026-116779 — SignalWire FreeSWITCH. Injeksi kode di platform teleponi open source ini; terdampak sampai versi 1.11.2, perbaikannya di 1.11.3.
- CVE-2026-123158 — OpenBSD OpenSSH. Ini yang paling licik menurut saya: celahnya berubah menjadi bypass autentikasi kata sandi pada konfigurasi yang sangat umum di dunia container — OpenSSH portable di distro berbasis musl libc dengan PAM nonaktif. Bahasa praktisnya: image Alpine Linux, OpenWrt, Buildroot, Yocto.
- CVE-2026-123218 — IBM Aspera Faspex. Kesalahan otorisasi di produk transfer file enterprise ini; terdampak versi 5.0.0 sampai 5.0.19, perbaikan di 5.0.19 PL1.
Batch 10 November lebih dekat ke meja kita semua:
- CVE-2026-124194 — Microsoft Outlook. Skornya cuma 6,5, kategori Moderate — dan justru ini yang sedang dieksploitasi. Membuka file Office yang dirancang khusus bisa membocorkan hash NTLMv2 korban ke server penyerang, tanpa peringatan eksternal yang biasa muncul. Terdampak antara lain Microsoft 365 Apps for Enterprise dan Office LTSC 2021/2024 pada rentang build tertentu. Detail favorit saya: menurut advisory Microsoft yang dikutip Tenable, celah ini ditemukan peneliti yang memakai model Claude. Dan pelajarannya telak — tim yang mengurutkan patch dari skor CVSS terbesar akan mengubur yang satu ini di tumpukan.
- CVE-2026-125350 — Google Chrome. Use-after-free di komponen XML Chromium; zero-day Chrome kedelapan yang dieksploitasi dan ditambal Google sepanjang 2026. Perbaikannya di Chrome 157.0.8103.50/.51 — dan karena berbasis Chromium, browser lain seperti Edge perlu dicek terpisah.
- CVE-2026-116606 + CVE-2026-111560 — Barracuda. Dua celah yang kalau dirangkai jadi satu bencana: yang pertama melewati login antarmuka admin ESG lewat impor konfigurasi rekayasa, yang kedua injeksi perintah OS yang berjalan sebagai root. Berdua memberi kendali penuh atas appliance. Terdampaknya bukan cuma Email Security Gateway — kode yang sama hidup di Load Balancer ADC, WAF, Web Security Gateway, Message Archiver, dan WAF Control Center. Barracuda sendiri mengonfirmasi ada aktivitas eksploitasi ke sejumlah kecil organisasi. Satu catatan klaim vs bukti: Barracuda menyarankan ESG diperbarui ke 9.4.0.029 atau lebih baru, sementara catatan CVE-nya menyebut versi sebelum 9.4.0.030 sebagai terdampak — beda satu build; cek versi yang benar-benar dilaporkan appliance-mu.
- CVE-2026-20320 — Cisco BroadWorks. Celah XXE di platform VoIP kelas provider. Cisco sebenarnya sudah menambalnya sejak Agustus — dan tetap diburu. Malbear Labs melaporkan eksploitasi terhadap sebuah provider telekomunikasi Eropa: penyerang membaca file tanpa autentikasi dan mengambil kunci privat serta kredensial SSL dari servernya.
- CVE-2026-111793 — Openwave Messaging Webtop Media Transcoder. Untuk yang ini detail publiknya minim, dan saya tidak akan mengarangnya: kalau kamu menjalankan Webtop, langsung ke advisory vendornya.
Yang tenggatnya masih di depan: 16–20 November
Di bawah batch segar itu ada lapisan berikutnya — entri akhir Oktober yang tenggat federalnya jatuh minggu depan, artinya jendela perbaikannya secara resmi masih berjalan:
- CVE-2026-109618 & CVE-2026-109619 — PHP (tenggat 16 Nov). Keduanya CVSS 9,8 dengan skor EPSS nyaris 100% — probabilitas eksploitasinya setinggi yang bisa ditunjukkan model prediksi mana pun.
- CVE-2026-48356 — Adobe Commerce / Magento (17 Nov). Upload file berbahaya tanpa restriksi, 9,8.
- CVE-2026-111497 — Brotli (“Brotli2Shell”) (17 Nov). Out-of-bounds write di library kompresi Google yang tertanam di mana-mana: libbrotli 1.0.3–1.2.0, dan di hilirnya Node.js, Bun di bawah 1.4.4, Python, Envoy, Istio, sampai .NET 8. Ini tipe celah yang tidak kamu temukan dengan bertanya “server apa yang saya jalankan”, melainkan “library apa yang ikut terbawa”.
- CVE-2026-46300 — kernel Linux (18 Nov), CVE-2026-9722 — GitLab CE/EE (19 Nov, 9,8), CVE-2026-76418 — Cisco Secure Firewall ASA/FTD (19 Nov), dan dua entri Ivanti Connect Secure (20 Nov).
Ditambal di atas kertas, open di lapangan
Dua contoh ini yang paling mengganggu saya.
Android. Buletin keamanan November Google memuat 216 kerentanan, 23 di antaranya kritis. Yang terburuk: CVE-2026-58868, heap buffer overflow di FrameDecoder dengan CVSS 9,8 — eksekusi kode jarak jauh tanpa interaksi pengguna sama sekali, terdampak Android 14 sampai 17. Tambalannya ada di patch level 2026-11-01/05, tapi distribusinya bergantung jadwal OEM dan operator — “sudah ditambal Google” dan “sudah sampai ke ponselmu” adalah dua kalimat yang berbeda. Temannya, CVE-2026-58882, lebih suram: SMS WAP Push cacat bisa merontokkan proses telepon hanya dengan modal nomor korban, proof-of-concept-nya sudah beredar, dan perangkat Android 12 dan 13 tidak akan menerima tambalannya. Untuk mereka, CVE ini open selamanya.
Plex2Shell di QNAP. Rantai empat celah (CVE-2026-96652, -96654, -96655, -96656) di Plex Media Server di bawah 1.43.3.10861 memberi RCE tanpa autentikasi ke NAS QNAP yang terekspos internet di port 32400 — lebih dari 36.000 server Plex terekspos publik saat rantai ini mulai diburu, tak lama setelah detail teknisnya terbit 16 Oktober. Nasihat QNAP tidak main-main: anggap perangkat dan seluruh datanya sudah kompromi total, dan lakukan instalasi ulang bersih, karena payload-nya bisa bertahan melewati proses patch.
Belum dieksploitasi — arlojinya sudah jalan
Terakhir, satu yang secara teknis belum “open” dalam arti KEV, tapi saya akan lalai kalau tidak menyebutnya: CVE-2026-121529, “Fortinet2Shell” (advisory Fortinet 10 November). Kesalahan validasi origin di API lokal FortiClient membuat halaman web jahat bisa mengeksekusi kode di mesin korban. Terdampak FortiClient Windows dan macOS 7.4.0–7.4.7 serta 7.2.0–7.2.14; perbaikannya murni upgrade — Fortinet menegaskan tidak ada virtual patch. Fortinet melaporkan belum ada eksploitasi di lapangan, dan ada selisih angka yang layak dicatat: advisory PSIRT-nya menulis CVSS 9,1, catatan CVE di NVD menulis 9,6. Mana pun yang kamu pakai, kesimpulan operasionalnya sama — tapi selisih seperti ini pengingat bagus bahwa skor pun adalah klaim yang perlu dibaca sumbernya.
Jadi, mulai dari mana?
Buatku, vonis minggu ini bukan pada jumlahnya. 1.779 terdengar seperti angka untuk ditakuti; padahal katalog KEV justru alat untuk memotong kepanikan — dari puluhan ribu CVE yang terbit tiap tahun, inilah yang terbukti dipakai menyerang.
Pola yang berulang di semua lapisan di atas: yang berbahaya bukan CVE tanpa tambalan. Yang berbahaya adalah jarak antara tambalan tersedia dan tambalan terpasang — tenggat federal yang baru lewat kemarin, patch Android yang menunggu jadwal OEM, appliance Barracuda yang versi firmwarenya bahkan tidak berubah setelah di-patch. Dan satu koreksi kebiasaan yang murah: jangan urutkan antrean patch dari skor CVSS. Celah 6,5 di Outlook sedang dipakai hari ini; banyak 9,8 tidak. Klaimnya skor, buktinya eksploitasi — dahulukan buktinya.
Update Jumat, 13 November 2026 (sore) — Peta lengkap Microsoft: aplikasi apa saja yang terdampak?
Pertanyaan lanjutan yang wajar setelah membaca bagian Outlook di atas: kalau satu vendor saja sebesar Microsoft, sebenarnya aplikasi apa saja yang sedang terbuka bulan ini? Jawaban singkatnya: hampir semua yang mereka buat.
Patch Tuesday 10 November 2026 adalah rilis keamanan terbesar kedua dalam sejarah Microsoft — terbesar kedua setelah Oktober lalu (1.407 CVE). Soal totalnya, sumber-sumber yang saya baca tidak sepakat, dan perbedaannya metodologis: Vicarius menghitung 1.091 CVE yang ditetapkan Microsoft sendiri; CyberSecurityNews menghitung 1.093 entri rilis hari itu; hitungan terluas yang memasukkan CVE pihak ketiga mencapai 1.235. Yang tidak diperdebatkan siapa pun: tambalannya tersebar di 285 keluarga produk dan komponen, dengan 61–63 celah berlabel Critical, dan Microsoft menandai 42 celah sebagai “Exploitation More Likely” — sementara yang benar-benar sudah dieksploitasi tetap satu: Outlook.
Lima belas produk dengan CVE terbanyak bulan ini (hitungan Vicarius):
| Produk | Jumlah CVE |
|---|---|
| Microsoft Office Word | 65 |
| Microsoft Office Excel | 64 |
| SQL Server | 53 |
| Windows Advanced Rasterization Platform | 37 |
| Windows Installer | 36 |
| Windows Graphics Kernel | 35 |
| Windows Kernel | 28 |
| Microsoft Office SharePoint | 27 |
| Windows DNS | 22 |
| Microsoft Office Outlook | 20 |
| Windows Print Spooler Components | 20 |
| Visual Studio Code | 18 |
| Windows Hyper-V | 16 |
| ASP.NET Core | 14 |
| Remote Desktop Client | 12 |
Di luar tabel itu, daftar terdampaknya masih panjang: Exchange Server (9 CVE, termasuk RCE 8,8 berlabel “Exploitation More Likely”), Active Directory Domain Services dan Windows LDAP (RCE 9,8 di layanan direktori yang terbuka ke seluruh jaringan), Windows Search (9,8, zero-click lewat pengindeksan lampiran di Exchange), Kerberos (9,8), Schannel, Windows NAT, SMB Server, TCP/IP, IIS, CredSSP, Message Queuing (5 RCE Critical), Windows Deployment Services, Windows Codecs Library, Microsoft Defender (satu RCE Critical), PowerPoint, sampai layanan cloud: Azure OpenAI (9,8), Azure Managed Grafana, Azure DevOps Server (9,9), dan SharePoint Server — pemilik skor tertinggi bulan ini, 9,9, tapi labelnya hanya “Important”. Plus Edge dan bahkan Xbox Live (9,8). Daftar lengkap per CVE ada di Security Update Guide Microsoft; tidak ada artikel yang sanggup memuat 285 keluarga produk tanpa berubah jadi spreadsheet.
Khusus SQL Server, karena ini yang paling sering ditanyakan: 53 CVE dalam satu rilis bukan angka kecil untuk sebuah server database. Yang paling berbahaya adalah CVE-2026-116945 — eksekusi kode jarak jauh tanpa autentikasi, skor 9,8 — dikelilingi gugus CVE-2026-116929 sampai -116936 yang isinya campuran RCE, kenaikan hak akses, dan kebocoran informasi. Semuanya, termasuk si 9,8 itu, dilabeli Microsoft hanya “Important”. Belum ada laporan eksploitasi dan belum masuk KEV — tapi server database on-premise yang jadwal patching-nya bulanan adalah persis profil korban yang dicari penyerang begitu exploit-nya beredar.
Lalu statusnya per hari ini, karena di situlah kata “open” berlaku: tambalan untuk semua celah di atas sudah tersedia sejak 10 November. Yang masih terbuka sampai sekarang bukanlah celah yang belum diperbaiki Microsoft, melainkan setiap instalasi yang dalam tiga hari ini belum memasang pembaruannya — dan untuk Exchange, domain controller, dan SQL Server on-premise, tiga hari tanpa patch setelah detail teknisnya publik adalah waktu yang lama. Satu pengecualian yang sifatnya permanen: Windows 11 versi 23H2 edisi Enterprise dan Education menerima pembaruan bulanan terakhirnya pada 10 November ini. Setelah ini, celah berikutnya yang ditemukan di versi itu tidak akan ditambal — nasib yang sama dengan Android 12/13 di bagian sebelumnya, hanya saja kali ini di desktop kantor.
Sumber
- CISA, Known Exploited Vulnerabilities Catalog — https://www.cisa.gov/known-exploited-vulnerabilities-catalog
- ImmunitySec, CISA KEV Statistics (dihitung dari feed katalog CISA, data per 13 November 2026: 1.779 entri, 295 tambahan sepanjang 2026) — https://www.immunitysec.com/vulnerabilities/kev/statistics/
- HackedWire, CISA Adds Four Exploited Flaws to the KEV Catalog With a November 12 Deadline (batch 9 Nov: GPUStack, FreeSWITCH, OpenSSH, IBM Aspera Faspex) — https://www.hackedwire.com/article-cisa-kev-four-exploited-flaws.html
- Tech Insider, CISA KEV Adds 4 Exploited Flaws, Nov. 12 Deadline — https://tech-insider.org/cisa-kev-gpustack-freeswitch-openssh-aspera-faspex-nov-12-deadline-2026/
- Windows Forum, CISA Flags Six Exploited Flaws: Patch Outlook, Chrome and Barracuda Appliances (batch 10 Nov, termasuk analisis CybaVerse dan laporan Malbear Labs) — https://windowsforum.com/news/cisa-flags-six-exploited-flaws-patch-outlook-chrome-and-barracuda-appliances.451723/
- iHeartGeek, CISA adds six actively exploited vulnerabilities to KEV catalogue — https://tech.iheartgeek.com/news/cisa-adds-six-actively-exploited-vulnerabilities-kev-catalogue
- HackerStorm, Weekly CISA KEV Updates: 01 November 2026 (entri akhir Oktober beserta tenggat 16–20 Nov dan skor EPSS) — https://www.hackerstorm.com/articles/our-blog/government-regulatory-alerts/weekly-cisa-kev-updates-october-2026-week-5
- H2 Labs, The letter, November 2026: 34 flaws attackers used — https://apps.h2.io/h2io/letter/2026-11/
- Aviatrix Threat Research, CVE-2026-58868: Critical Android RCE Flaw — No User Interaction Required — https://aviatrix.ai/threat-research-center/google-patches-critical-android-rce-cve-2026-58868-november-2026/
- Aviatrix Threat Research, QNAP NAS Plex2Shell Attack 2026 — https://aviatrix.ai/threat-research-center/qnap-nas-plex2shell-cve-2026-96652-vulnerability-exploitation-2026/
- The CyberSec Guru, Fortinet2Shell CVE-2026-121529: FortiClient CORS RCE Flaw — https://thecybersecguru.com/news/fortinet2shell-cve-2026-121529/
- TechnovaSation, Brotli2Shell: Anatomy of a Critical Compression Library Vulnerability (CVE-2026-111497) — https://blog.technovasation.org/brotli2shell-cve-2026-111497-out-of-bounds-write-compression-library/
- Vicarius, Microsoft’s November 2026 Patch Tuesday addresses 1,091 CVEs, including one exploited zero-day (tabel 15 produk dengan CVE terbanyak; 285 keluarga produk) — https://webflow.vicarius.io/articles/microsoft-november-2026-patch-tuesday
- CyberSecurityNews, Microsoft November 2026 Patch Tuesday Fixes 1,093 Vulnerabilities Including Outlook 0-Day (daftar CVE Critical per produk, termasuk gugus SQL Server) — https://cybersecuritynews.com/microsoft-november-2026-patch-tuesday/
- ThreatHunter (1MC-Labs), November 2026 Patch Tuesday: 1,235 fixes and the Outlook hash thief — https://www.threathunter.ai/blog/november-2026-patch-tuesday-1235-fixes/
- ThreatAft, Microsoft’s Quiet Month: 1,093 CVEs, One 6.5 (pembaruan terakhir Windows 11 23H2 Enterprise/Education) — https://www.threataft.com/articles/microsoft-patch-tuesday-november-2026-1093-cves
Ditulis oleh Lutfi Ikbal Majid bersama Bewustein (Muse), asisten AI saya.